ラベル NSX-T の投稿を表示しています。 すべての投稿を表示

2020年4月8日水曜日

NSX-T 3.0 GA

NSX-Tの3.0がリリースされました。先日リリースされたvSphere7に続いての楽しみな製品のリリースです。


リリースノートには新機能として次のような記載があります。
  • Cloud-scale Networking: NSX Federation
  • Intrinsic Security: Distributed IDS, Micro-Segmentation for Windows Physical Servers, Time-based Firewall Rules, and a feature preview of URL Analysis
  • Modern Apps Networking: NSX-T for vSphere with Kubernetes, container networking and security enhancements
  • Next-Gen Telco Cloud: L3 EVPN for VM mobility, accelerated data plane performance, NAT64, IPv6 support for containers, E-W service chaining for NFV

フェデレーション、セキュリティ、コンテナ、Telcoとキーワードだけでもホットなエリアの機能追加に注力されているのがわかります。

Modern Apps NetworkingではvSphere7で提供されたKubernetesと連携するコンテナネットワークを提供できるようになり、IDSでアプリケーションのセキュリティ対策も強化とアプリケーションのためのネットワーク機能強化がされています。


Release NoteのL2ネットワーキング項目でちょっと気になるのはこの部分です。

The N-VDS NSX-T host switch will be deprecated in a future release. 

N-VDSとNSX-Tホストスイッチは将来のリリースで廃止されるようなので、vDSベースでの導入が推奨されるようです。これまでNSX-Tで導入されている環境は将来のアップデートで注意が必要かもしれないです。

まだまだコロナの影響で外出自粛が続きそうなので、これからNSX-T導入して試していきたいと思います。

2020年2月4日火曜日

vCAP-NV Design

VMware社の試験の体系だったり種類だったりは他の人のブログや、VMware社のサイトで詳しく紹介されているのでここではご紹介しませんが、昨年vCAP-NV Designの試験がリリースされたので、年末にvCAP-NV Designの試験を受けてみました。

私はvCAP5-DCDを持っているので、以前の試験システムからHOLベースに変わったとはいえ、vCAP5時代のイメージで勉強していったところ玉砕しました。。。

vCAP5-DCDでは、画面上にアイコン置いたり、線引いたりと本当にデザイン関連の問題も多々出題されていたのですが、今は全然違うんですね。。。

年末年始はさんでモチベーション下がってたのですが、日本初のVCDX合格者も出たことでまたやる気も出てきました!

ぼちぼち勉強始めます!

2019年11月20日水曜日

NSX-T Memo

本気でNSX-Tの勉強を始めたので整理がてらのメモ。

とりあえず、ドキュメントを読んで気になった注意事項を羅列していきます。

【Tier-0 Gateway】
  • Act / Act か Act / Stb構成ができる
  • NAT、LB、Stateful FW、VPNは Act / Stb構成だけ

【Logical Router Topology】
  • 次の構成はUnsupported
    • Physical Router - Tier-1 Gatewayの直接接続
    • Tier-1 - Tier1 Gatewayどうしの接続
    • Tier-0 Gateway *n - Tier-1 Gatewayの接続(N:1接続)


【ECMP】
  • Tier-0 論理ルータをAct / Actにする
  • 最大8つのECMPパスをサポート


【VPN】
  • IPSec or L2 VPNをサポート
  • Tier-0でBGPを使ったVPNはOK、Tier-1でBGPのVPNはNG
  • Tier-1でStatic RouteのVPNはOK
  • VPNトンネリング冗長を行うのBGP構成でサポート

【NAT】
  • Tier-0,1 Gatewayに設定可
  • Tier-0 GatewayがAct / Actの場合はSNAT、DNATはできない再帰NAT(ステートレス)のみ

【Load Balancer】
  • InlineとOne-Armの構成ができる
  • Inline構成はTier-1だけ
  • LB冗長化はTier-1 LRをAct / Stbで構成
  • LB スケール 
 引用:NSX-T Data Center管理ガイド


【NSX Manager】
  • Anti-Affinityを推奨
  • NSX Manager間の遅延は10msec
  • NSX Manager-Transport Node間の最大遅延は10msec


【Edge Node】
  • DRSは無効化
  • リソース要件
引用:NSX-T Data Centerインストールガイド


【Bare Metal Edge Node】

  • 最大16物理NICをサポート
  • 仮想Edge Nodeに比べてパフォーマンスに優れる
  • Fail-overも仮想Edge Nodeより早い
  • 管理専用Interfaceが作られる(1GbpsでもOK)
    • 専用NICではない


【Edge Node Cluster】
  • 最大10Edge / Edge Cluster
  • 16 Edge Cluster / NSX-T Manager なので1 NSX-T Managerで最大160台のEdge Nodeを管理可能
  • Cluster内のEdge Nodeは違うEdgeNode構成でもいいけど、同じ構成(サイズ)が推奨
  • フェイルオーバーモード
    • プリエンプティブ:ロールバックする
    • 非プリエンプティブ:ロールバックしない


2019年4月25日木曜日

NSX-T 2.4

NSX-Tの最新バージョン2.4が2019年2月にリリースされました。
このバージョンアップでNSX-Vとの機能差がほぼなくなり、NSX-Tを入れたかったけど、機能がたりなくて。。。といったこともなくなると思います。

VMware NSX-T Data Center 2.4 リリース ノート

機能差はなくなったといっても若干の差があるので大きそうな部分を紹介します。


NSX-V NSX-T 2.4
プラットフォーム vSphere vSphere, KVM, BareMetal
管理ツール vCenter, NSX Manager NSX-T Manager
Edge 仮想アプライアンス 仮想アプライアンス、BareMetal
仮想スイッチ vDS N-vDS
Overlay Protocol VXLAN GENEVE


この表だけだとNSX-Tのほうがいいんじゃないか!?といった印象も受けますが、選定は環境と要件に合わせて行う必要があるかと思います。

ただ、個人的には今後はNSX-Tが主流になっていくんじゃないかといった印象です。


2019年1月25日金曜日

Deploy NSX-T Manager

自宅のESXiにNSX-Tを入れてみました。
まだ色々といじっている最中なのですが、まずはNSX ManagerのDeploy手順から説明していきます。

NSX-TのManagerはova形式でVMware社から提供されているので、通常の手順でvCenterからOVAのデプロイを実行するだけでOKです。


1.ダウンロードしたOVAファイルを選択


2.仮想マシン名を入力


3.Deploy先を選択


4.テンプレート詳細を確認


5.仮想アプライアンスサイズを選択


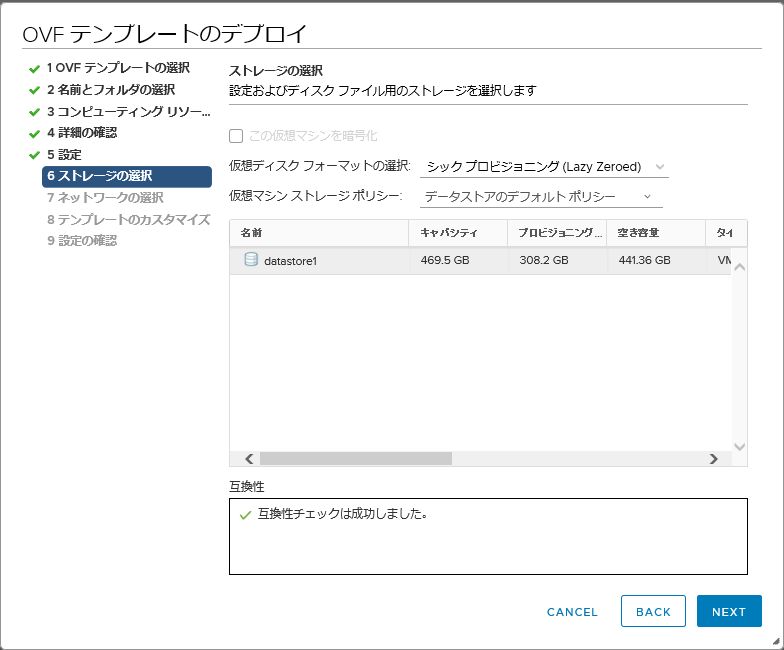
6.ディスクフォーマット、データストアを選択


7.ネットワークを選択


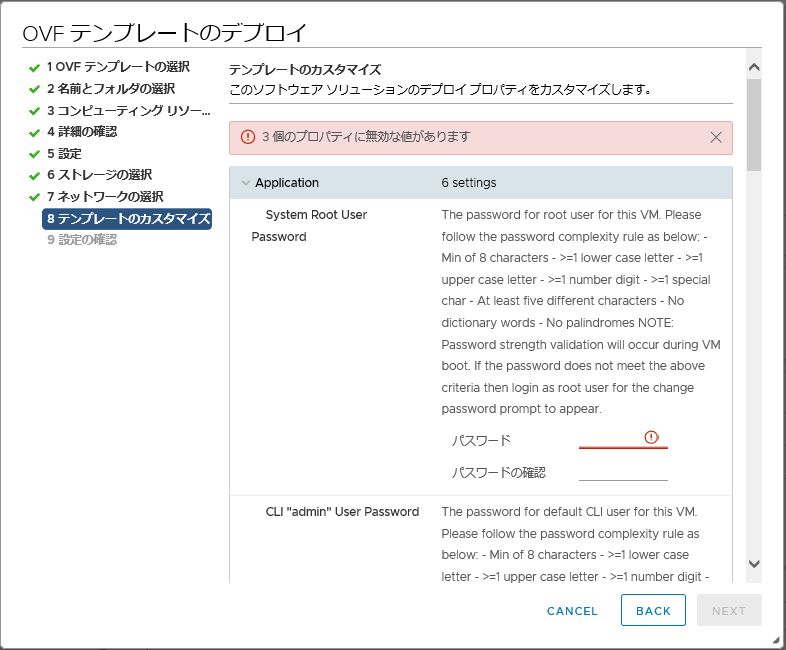
8.設定情報(パスワード、IPアドレス等)を指定


9.設定内容の確認


10.vCenterのタスクでDeployが完了するのを待ちます


11.ステップ8で指定したIPアドレスにブラウザでアクセスし、ログイン画面が表示されればDeployが完了です。


最近はほとんどの製品がOVAで提供されているので、Deployで迷うことなく完了するのでとても楽になりました。

2018年11月27日火曜日

Deploying NSX-T Manager

NSXのHOLではNSX ManagerはDeploy済のところからなので、自宅の環境にNSX-TのManagerをDeployしてみました。

NSX-TのManagerはいつも通りovaで提供されているのでvCenterからovaのデプロイを実行します。

基本的にはovaのDeployなのでいつもの感じで、データストアや、Deployサイズの選択しつつ、「次へ」「次へ」で進んでいきます。


テンプレートの変更では、いくつかのアプライアンスのパスワード、IPアドレス、ホスト名等々の設定を行います。


再度に設定の確認を行ってからDeployの完了を待つだけです。

っが、、、ここでエラーが出てDeploy失敗。。。


今日は時間もないので、また後日チャレンジしてみます。


2018年10月17日水曜日

NSX Cloud

何回か前の記事でNSX SDDSのライセンスを紹介しましたが、その中でNSXファミリーの製品についてもちょっとだけ触れました。

今回はNSX ファミリー製品の一つである、NSX Cloudについてご紹介します。


NSX Cloudは簡単にいうと、「マルチクラウド、マルチサイトにネットワークとセキュリティを提供する製品」になります。
もうちょっと詳しく説明すると、これまでのようにデータセンター内のみの自社ネットワークであれば簡単にセキュリティポリシーの一貫性を保つことはできました。しかし、パブリッククラウドを利用したマルチクラウド環境では、オンプレやパブリッククラウドごとのネットワーク構成や機能、セキュリティポリシーが異なるため一貫性を保つことが難しくなります。

そういった課題を解決するためにNSX Cloudで統一した構成、およびセキュリティポリシーを提供することが可能となります。


では、NSX Cloudで必要となるコンポーネントを紹介します。

  1. Central Management Plane
    • NSX Manager と NSX Cloud Service Manager
  2. Central Control Plane
    • NSX Controller
  3. Cloud Gateway
    • NSX Cloud Gateway
  4. Data Plane
    • Public Cloud インスタンスにインストールしたNSX Agent
  5. Public Cloud Infrastructure with Hypervisor
    • Public Cloud Infra 

これらのコンポーネントでNSX SDDCでは聞きなれないのは、NSX Cloud Service ManagerとNSX Cloud Gatewayになります。

NSX Cloud Service ManagerはNSX Cloud GatewayのDeployやアップデート、バックアップやリストアなどの機能を提供しています。

NSX Cloud GatewayはNATやEdgeファイアーウォールなどのサービスや、NSXエージェントのインストールなどに利用されます。


参考までにNSX Cloud GatewayのDeploy手順になります。
 ※VMware HOL: HOL-1822-01-NET - VMware NSX Cloud - Secure Native Workload in AWS


Cloud Service Managerにログインし、[Cross Cloud]を選択


Compute-VPCの[Action]プルダウンメニューから、[Deploy NSX Cloud Gateway]を選択


各パラメータを設定し、NEXT→DEPLOYボタンを選択するとCloud Gatewayのデプロイが開始


デプロイ完了すると、Compute-VPCにNSX Managed YESが表示されます。


2018年10月16日火曜日

NSX-T 2.1 Updateの注意点

NSX-Tはまだまだ利用されている環境は少ないと思いますが、2.1からそれ以降へのアップデート時の注意点をご紹介します。


NSX-T 2.1まではトランスポートノードからNSX Controllerへの通信ポートは1234番が利用されていましたが、2.2移行は1235番が利用されるようになりました。

2.1からのアップデート後に、つながらない!!! といったことが発生したら、通信ポートを疑ってみてください。


2018年10月15日月曜日

NSX-T Data Center 2.3 Release 

もう、先月の話となってしまいましたが、2018年9月18日にNSX-T 2.3がリリースされました。

今回のリリースで大きな変更としては、製品名称が NSX-T Data Centerに変更となりました。 NSXファミリーの変更に伴う名称変更なんですかね。


機能的な部分での変更は、やはりクラウドとコンテナ対応を進めているといったイメージがあります。


NSX Cloud の機能強化
  • AWS 環境のサポート:AWS 環境での NSX Cloud のサポート。 
  • Azure VNET での NSX Agent の自動プロビジョニング
  • オンプレミスとパブリック クラウド間の VPN サポートNSX Cloud Public Cloud Gateway 内部に、API を使用する組み込みのVPN 機能が含まれています。VPN 機能を使用して、以下の間に IPsec リンクを作成することができます。
    • 管理対象のコンピュート Amazon VPC/Azure VNET と、トランジット Amazon VPC/Azure VNET のサードパーティ製サービスの仮想マシン
    • 管理対象の Amazon VPC/Azure VNET と、オンプレミス VPN デバイス
  • NSX Cloud エージェントの OS サポートの拡張:NSX Cloud は、パブリック クラウドで RHEL 7.5 オペレーティング システムをサポートしています。

ベアメタル ホストでの NSX-T Data Center サポートの導入
ベアメタルのサポートには、ベアメタル サーバで実行する Linux ベースのワークロードや、ハイパーバイザーを使用せずにベアメタル サーバで実行するコンテナが含まれます。NSX-T Data Center は Open vSwitch を利用して、Linux ホストを NSX-T Data Center トランスポート ノードとして使用できるようにします。
  • ベアメタル サーバのサポート:RHEL 7.4、CentOS 7.4、Ubuntu 16.0.4 オペレーション システムを実行するネイティブ コンピュート ワークロードが含まれます。これにより、ユーザーは VLAN やオーバーレイ バッキング接続を介してベアメタル コンピュート ワークロードを接続できるほか、仮想から物理への通信フローや物理から物理への通信フローに対してマイクロセグメンテーション ポリシーを適用(ステートフル レイヤー 4 を適用)することができます。
  • ベアメタルの Linux コンテナのサポート:Kubernetes および RedHat OpenShift Container Platform を使用して、RHEL 7.4 または RHEL 7.5 を使用したベアメタルの Linux ホスト上で Docker Containers を実行します。
※引用:リリースノート( https://docs.vmware.com/jp/VMware-NSX-T-Data-Center/2.3/rn/VMware-NSX-T-Data-Center-23-Release-Notes.html )


クラウド連携としては上記のとおり、AWSとAzureの機能強化を連携しています。コンテナ対応はベアメタルのLinuxサーバ及びベアメタルのLinuxコンテナをサポート強化しています。


NSX-Tは将来のハイブリッドクラウド、コンテナを見据えたアップデートがされているようなので、今後は注目の製品だと感じています。


2018年8月29日水曜日

NSX Edge on Bare Metal


NSXには仮想NWアプライアンスとしてEdgeが提供されていて、EdgeではRouting、Firewall、LoadBalancerなどNWの機能を提供しています。

NSX-VではEdgeはESXi上に展開されますが、NSX-TではBare Metalとして物理環境に直接Edgeを導入することができます。

まだまだ利用されることは少ないからでしょうか、インストール要件の条件(サポートされるハードウェア)がまだまだ少ないのが現状です。


※NSX-Tのマニュアルから要件の抜粋


NSX Edge 仮想マシンとベア メタル NSX Edge CPU の要件

ハードウェア
タイプ
CPU
  • Xeon 56xx (Westmere-EP)
  • Xeon E7-xxxx(Westmere-EX 以降の世代の CPU)
  • Xeon E5-xxxx(Sandy Bridge 以降の世代の CPU)

ベア メタル NSX Edge 固有の NIC 要件

NIC タイプ
説明
PCI デバイス ID
Intel X520/Intel 82599
IXGBE_DEV_ID_82599_KX4
IXGBE_DEV_ID_82599_KX4_MEZZ
IXGBE_DEV_ID_82599_KR
IXGBE_DEV_ID_82599_COMBO_BACKPLANE
IXGBE_SUBDEV_ID_82599_KX4_KR_MEZZ
IXGBE_DEV_ID_82599_CX4
IXGBE_DEV_ID_82599_SFP
IXGBE_SUBDEV_ID_82599_SFP
IXGBE_SUBDEV_ID_82599_RNDC
IXGBE_SUBDEV_ID_82599_560FLR
IXGBE_SUBDEV_ID_82599_ECNA_DP
IXGBE_DEV_ID_82599_SFP_EM
IXGBE_DEV_ID_82599_SFP_SF2
IXGBE_DEV_ID_82599_SFP_SF_QP
IXGBE_DEV_ID_82599_QSFP_SF_QP
IXGBE_DEV_ID_82599EN_SFP
IXGBE_DEV_ID_82599_XAUI_LOM
IXGBE_DEV_ID_82599_T3_LOM
0x10F7
0x1514
0x1517
0x10F8
0x000C
0x10F9
0x10FB
0x11A9
0x1F72
0x17D0
0x0470
0x1507
0x154D
0x154A
0x1558
0x1557
0x10FC
0x151C
Intel X540
IXGBE_DEV_ID_X540T
IXGBE_DEV_ID_X540T1
0x1528
0x1560
Intel X550
IXGBE_DEV_ID_X550T
IXGBE_DEV_ID_X550T1
0x1563
0x15D1
Intel X710
I40E_DEV_ID_SFP_X710
I40E_DEV_ID_KX_C
I40E_DEV_ID_10G_BASE_T
0x1572
0x1581
0x1586
Intel XL710
I40E_DEV_ID_KX_B
I40E_DEV_ID_QSFP_A
I40E_DEV_ID_QSFP_B
I40E_DEV_ID_QSFP_C
0x1580
0x1583
0x1584
0x1585

ベア メタル NSX Edge のメモリ、CPU、ディスクの要件

メモリ
CPU コア
ディスク容量
32 GB
8
200 GB


どのようなシチュエーションで利用するかは今後書いていきます。

2018年7月25日水曜日

NSX-T 2.2.1 Maintenace release!

2018/7/19にNSX-T 2.2.1 メンテナンスアップデートがリリースされました。

アップデート内容はバグフィックスに加えて以下内容になります。

What's New
NSX Container Plug-in 2.2.1 is a maintenance release specifically for the NSX Container Plug-in (NCP) feature of NSX-T 2.2. This release resolves a number of issues found in previous releases and has the following new features:
  • Support for limiting SNAT IP pool to specific Kubernetes or OpenShift namespaces or PCF orgs.
  • Pivotal Application Service (PAS) NSX-T tile improvements.
    • Open vSwitch is now a separate package.
    • Improvements in Open vSwitch kernel module compilation.

メンテナンスリリースなので大きな機能追加はありませんが、Pivotal系サービスとの連携が強化されたイメージです。


2018年7月19日木曜日

NSX-Tでホストの追加

NSX-Tのホストの追加手順を簡単ですが、紹介したいと思います。

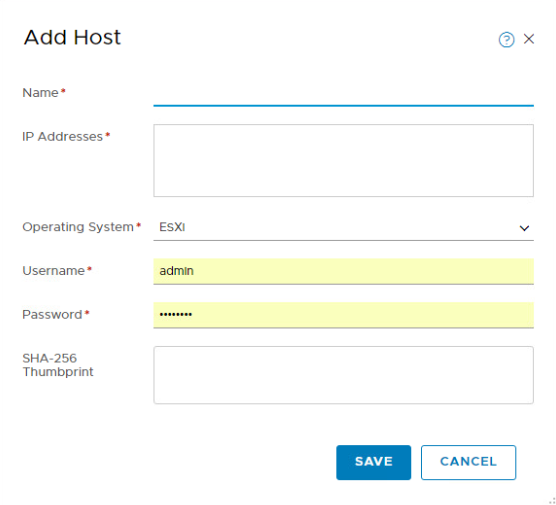
ホストの追加自体は難しいことはないので、下のスクリーンショットを確認してもらうだけでも把握いただけるのではないかと思います。


 NSX Managerログイン後に左ペインから Fablic → Nodeを選択し、右ペインで +Addを選択します。


追加するホスト情報を入力し、Saveボタンを選択します。
 ・Name
 ・IP Addresses
 ・Operationg System (ESXi, RHEL KVM, Ubuntu KVMから選択)
 ・Username
 ・Password


Yesボタンを選択します。


Deployment Stausが NSX Installedになればホストの追加は完了です。


このあとにTranxport Nodeの設定などホストをNSXで利用するための設定が必要となりますが、そこは今後書いていきます。


2018年6月27日水曜日

VMware NSX-VとNSX-T

ネットワークの仮想化といえばNSXですが、NSXにはNSX-VとNSX-Tの2種類があるってご存知でしたか?

一般的には単にNSXといったらNSX-Vをさしますが、NSX-Tも徐々に注目されてきています。 ※VはvSphere、TはTransformの略

NSX-VはvSphere用のNSXで、NSX-Tはマルチハイパーバイザ対応となっていて、最新のNSX-T2.2以下のハイパーバイザをサポートしています。

ハイパーバイザ NSX-T2.2 NSX-T2.1 NSX-T2.0
vSphere 6.7.0, 6.5U2, 6.5U1 6.5U1, 6.5 6.5U1, 6.5
RHEL KVM 7.4 7.4, 7.3 7.3
Ubuntu KVM 16.04.2 LTS 16.04.2 LTS 16.04.x

また、最新のNSX-T2.2のリリースノートには次のような記載があり、マルチハイパーバイザ環境およびパブリッククラウドでNSXを利用したネットワーク仮想化が実現できるようになります。

「オンプレミス ワークロードおよび Azure のワークロードを 1 つの画面で管理できます。」


NSX-TはNSX-Vに比べて機能的にはまだ追いついていない部分もありますが、今後はNSX-Tの機能拡張も予定されていて遠くない未来にはNSX-Vに機能としては追いつくのではないかと思います。

じゃぁ、実際に操作感はというと。。。
GUIはNSX-Vと全く違います。

NSX-Vは基本的にはvCenterからNSXの設定を行いましたが、NSX-TはNSX Managerにログインして設定を行います。

そして、以下がNSX-Managerのログイン画面と、ログイン直後の画面になります。


NSX-Vとはまったく違いますね。

まだ、私もそれほどいじってはいないのですが、画面デザインの違いはあれど
まぁまぁ、こんな感じってのは理解できます。

もうちょっと操作してみて、私自身NSX-Tをもう勉強していきたいと思います。